English
 Deutsch
 Polski
WireGuard i Tailscale DMZ: Bezpieczny dostęp z zewnątrz do Home Assistant i własnych serwerów
Część 5 z 6 serii Home Assistant bez chmury

Management Summary
VPN tworzy szyfrowane prywatne połączenie z Home Assistantem lub własnym serwerem także spoza domu. Dostęp otrzymują zatwierdzone urządzenia, więc strony administracyjne nie muszą być publicznie dostępne w internecie. WireGuard zapewnia tunel, a Tailscale dodaje zarządzanie urządzeniami i pomoc w nawiązywaniu połączeń. Artykuł wyjaśnia ograniczenie narażenia na ataki oraz rolę oddzielnych części sieci. Aktualizacje, logowanie do aplikacji i właściwe uprawnienia pozostają elementami ochrony.
Spis treści
Prywatny dostęp VPN pozwala usunąć Home Assistant i panele administracyjne z publicznej części sieci. Zdalne połączenie odbywa się wtedy przez dopuszczone urządzenia i szyfrowany tunel. Zmniejsza to ekspozycję, ale nie zastępuje aktualizacji, logowania do aplikacji ani starannych reguł dostępu.
Co zmienia się względem publicznej usługi WWW?
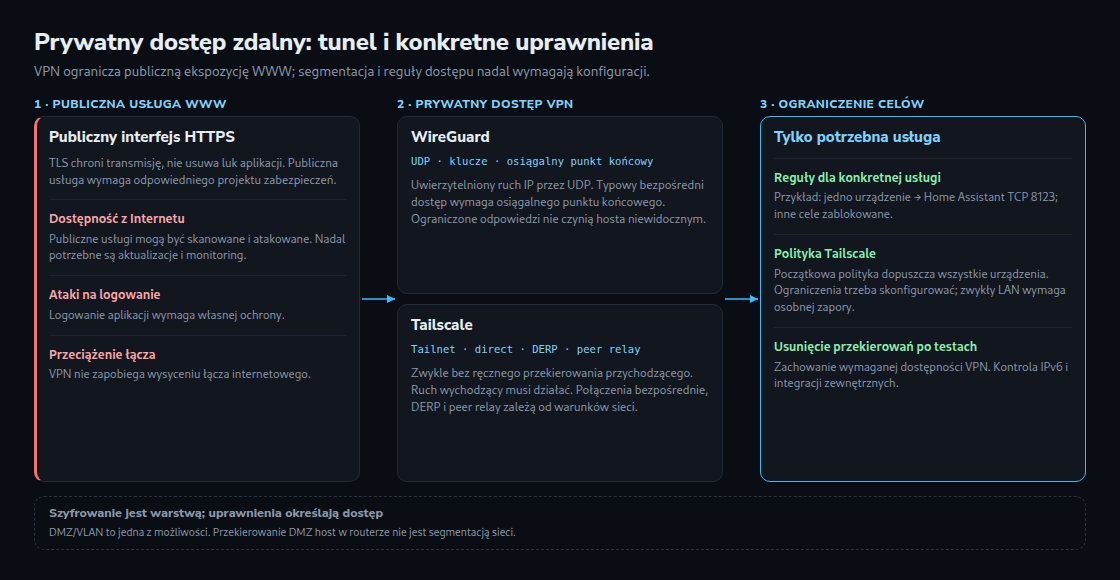
Publiczny interfejs HTTPS pozostaje dostępny z Internetu. TLS szyfruje połączenie HTTPS i chroni transmisję przed niezauważonymi zmianami, lecz nie usuwa luk aplikacji. VPN ogranicza dostęp do uprawnionych urządzeń. Publiczna usługa WWW nadal może być uzasadnionym wyborem architektury; znaczenie mają cel, zabezpieczenia i utrzymanie.
Tunel nie zapobiega automatycznie wysyceniu łącza internetowego. Punkt końcowy VPN i pozostałe usługi nadal wymagają ochrony. Brak publicznego przekierowania WWW nie oznacza ani niewidocznego hosta, ani kompletnej architektury Zero Trust.
Porównanie WireGuard i Tailscale
Pojęcia dotyczące połączenia: Peer to inne urządzenie na końcu połączenia VPN. UDP i TCP są protokołami transportowymi, a port wskazuje usługę odbierającą ruch na urządzeniu. Przekierowanie portu przekazuje ruch przychodzący z routera do urządzenia za nim. CGNAT to translacja adresów w sieci operatora, często ze wspólnym adresem publicznym dla wielu klientów. Przekaźnik to serwer pośredni przekazujący ruch, gdy bezpośrednia droga jest niedostępna.
WireGuard szyfruje ruch IP przez UDP i uwierzytelnia urządzenia kluczami. Linux udostępnia implementację w jądrze; inne platformy korzystają z innych implementacji. Ograniczone odpowiedzi utrudniają proste skanowanie usługi, ale nie ukrywają całego hosta. Typowy serwer osiągalny bezpośrednio wymaga dostępnego punktu UDP. WireGuard na routerze potrzebuje odpowiedniej reguły zapory; serwer za routerem może dodatkowo wymagać przekierowania portu. CGNAT może uniemożliwiać bezpośrednie połączenia przychodzące.
Tailscale dodaje do WireGuard zarządzanie urządzeniami, nawiązywanie połączeń i reguły dostępu. Ręczne przekierowanie portów przychodzących zwykle nie jest potrzebne. Nadal muszą być dozwolone połączenia wychodzące i ruch odpowiedzi. Bezpośrednie UDP nie zawsze działa, więc używane są przekaźniki. DERP przekazuje zaszyfrowany ruch, a aktualne wersje obsługują także przekaźniki peer relay. Restrykcyjna zapora może zablokować również te drogi.
DMZ, VLAN i uprawnienia
DMZ to wydzielony segment sieci z kontrolowanymi połączeniami do innych sieci. VLAN to logicznie oddzielona sieć na wspólnym sprzęcie i może wspierać taki podział; rzeczywiste ograniczenia dostępu zapewniają reguły zapory. Brama VPN w takiej strefie jest jedną z możliwości. Klient bezpośrednio na serwerze docelowym także może mieć wąskie uprawnienia. Funkcja „DMZ host” w domowym routerze, szeroko przekierowująca ruch przychodzący, nie jest równoważna takiej segmentacji.
Konkretny cel to dostęp wybranego urządzenia mobilnego wyłącznie do serwera Home Assistant na TCP 8123. SSH, NAS i inne podsieci pozostają zablokowane. Decyduje rzeczywisty port skonfigurowanej usługi. Potrzebne są odpowiednie trasy oraz skuteczne reguły na całej drodze.
Tailnet to prywatna sieć zarządzana przez Tailscale. Grants i ACL to reguły określające dozwoloną komunikację. Tailscale zarządza regułami centralnie, ale egzekwuje reguły na urządzeniach. Domyślna polityka nowej sieci tailnet początkowo dopuszcza komunikację wszystkich urządzeń; ograniczony dostęp wymaga odpowiedniej konfiguracji. Grants i ACL nie zastępują zapory dla zwykłego ruchu LAN. Router podsieci zapewnia dostęp do sieci za nim. Domyślne SNAT tłumaczy adres nadawcy i zmienia widoczny adres źródłowy, więc kolejna zapora może widzieć tylko router.
Kontrolowana zmiana konfiguracji
Przed usunięciem starych przekierowań WWW potrzebny jest test VPN z zewnętrznej sieci. Kontrola powinna obejmować też niedozwolone cele, dostęp IPv6, rozwiązywanie nazw i połączenie po restarcie. Lokalna droga administracyjna zapobiega utracie dostępu. Publiczne webhooki i inne integracje zewnętrzne mogą nadal wymagać osobnego mechanizmu dostępu.
Pytania i odpowiedzi
Dlaczego adresy IP działają, a nazwy wewnętrzne nie?
Routing wybiera drogę ruchu. DNS tłumaczy nazwy na adresy IP. To osobne zadania. Sam WireGuard nie rozsyła konfiguracji DNS; narzędzia takie jak wg-quick obsługują opcję DNS. Serwer nazw musi być osiągalny, w tym przez wymagane połączenia UDP/TCP na porcie 53. Tailscale obsługuje split DNS: zapytania o wybrane domeny wewnętrzne trafiają do określonego wewnętrznego serwera DNS. Tunelowanie całego Internetu i trasowanie tylko sieci wewnętrznych to odrębne decyzje.
Co po utracie urządzenia?
Przy samodzielnie zarządzanym WireGuard klucz urządzenia trzeba usunąć ze wszystkich właściwych węzłów i zaktualizować działającą konfigurację. Tailscale umożliwia usunięcie przez zarządzanie urządzeniami. Następnie potrzebna jest kontrola odebrania dostępu i istniejących sesji. Osobne klucze urządzeń ułatwiają wycofanie pojedynczego dostępu.
Jak rozpoznać połączenie przez przekaźnik?
tailscale status pokazuje między innymi direct, relay i peer-relay. Przekaźniki mogą wpływać na przepustowość i opóźnienie. Dopuszczenie UDP może umożliwić bezpośrednie połączenie, ale nie gwarantuje powodzenia przy trudnych warunkach NAT.
Home Assistant bez chmury
- Zigbee2MQTT i ZHA: planowanie niezawodnej sieci Zigbee
- ESPHome i ESP32 w praktyce: Własne czujniki środowiskowe bez chmury
- Wykrywanie obecności 2.0: radary mmWave (LD2410/LD2450) w automatyzacji oświetlenia
- Lokalne sterowanie głosem w Home Assistant z Whisper i Piper
- WireGuard i Tailscale DMZ: Bezpieczny dostęp z zewnątrz do Home Assistant i własnych serwerów
- Lokalny system zarządzania energią: Integracja falowników PV i magazynów energii przez Modbus TCP
Powiązane artykuły