

 English
 Deutsch
 Polski
Zapora UniFi: kontrola dostępu między serwerami, kamerami i smart home

Management Summary
Macierz stref UniFi pokazuje, które części sieci mogą się ze sobą komunikować. Pomaga uporządkować dostęp między serwerami, kamerami, urządzeniami inteligentnego domu i prywatnymi komputerami. Rozdzielenie tych grup ogranicza niepotrzebne połączenia, zachowując działanie wymaganych usług. Sam widok nie zapewnia ochrony: odzwierciedla ustawione reguły. Urządzenia w tej samej sieci lokalnej mogą nadal porozumiewać się bezpośrednio, dlatego znaczenie ma rzeczywisty podział sieci.
Spis treści
UniFi Zone Matrix przedstawia reguły zapory między strefami sieciowymi. Strefa grupuje interfejsy lub sieci; reguła określa dozwolony ruch. Macierz ułatwia orientację, lecz kolor pola nie zastępuje kontroli rzeczywistej listy reguł.

Źródło i cel to odrębne kierunki
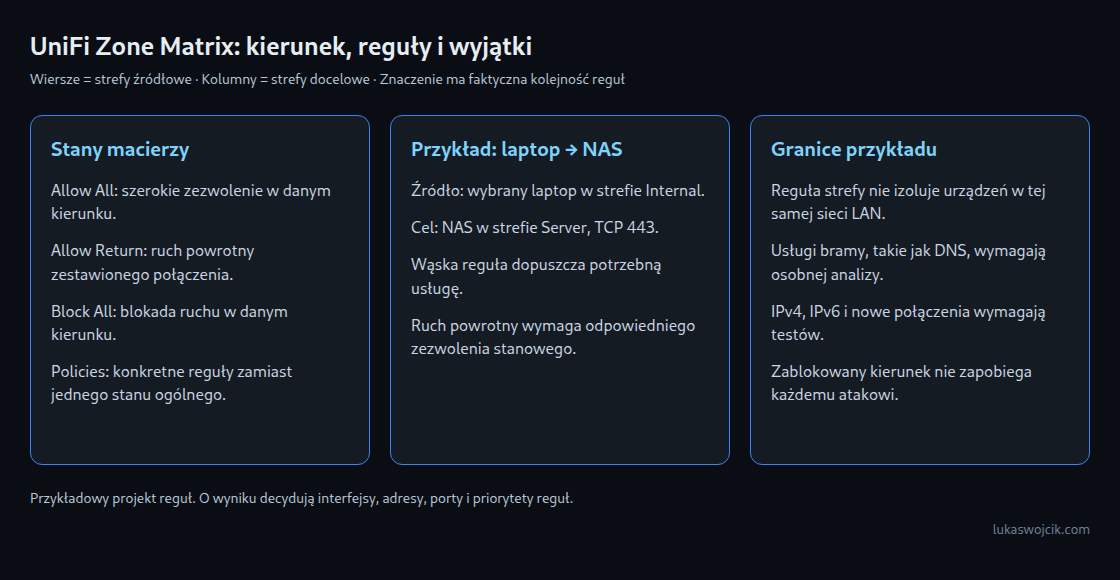
Wiersze wskazują źródło, a kolumny cel. Internal → Server Network opisuje więc ruch z Internal do strefy serwerów. Pole odwrotne dotyczy osobnego kierunku. Są to zasady filtrowania, a nie tabela routingu ani fizyczna separacja.
- Allow All: zezwala na ruch dla przedstawionej pary stref.
- Allow Return: opisuje konfigurację dopuszczającą odpowiedzi na dozwolone połączenia, bez ogólnego zezwolenia na nowe połączenia w odwrotnym kierunku. Wymagana jest kontrola faktycznej reguły ruchu powrotnego.
- Block All: blokuje objęty kierunek. Wyjątek o wyższym priorytecie może zmienić wynik.
- Policies: obowiązuje kilka szczegółowych reguł; konieczna jest kontrola listy.
Przykład: dostęp do serwera
Laptop potrzebuje połączenia HTTPS z NAS. Wąska reguła od sieci laptopa do adresu NAS i portu TCP 443 opisuje tę potrzebę dokładniej niż dostęp do wszystkich usług wszystkich serwerów. Odpowiedzi muszą być dozwolone, na przykład odpowiednią automatyczną regułą ruchu powrotnego.
Nowe połączenie inicjowane przez NAS do laptopa pozostaje zablokowane, jeśli osobna usługa nie wymaga tego kierunku. Ogranicza to jedną ścieżkę ataku. Przejęty serwer nadal może przesyłać szkodliwą treść w dozwolonej sesji. Aktualizacje i kontrola dostępu aplikacji pozostają potrzebne.
Przykład: kamery i IoT
Urządzenia IoT obejmują kamery sieciowe i sprzęt inteligentnego domu. VLAN tworzy oddzielną sieć logiczną, nawet gdy te same przełączniki obsługują kilka sieci. Przypisanie takiej sieci do własnej strefy określa zamierzoną granicę zapory. DMZ i Hotspot mają różne domyślne cele i reguły; nazwy nie są zamiennymi ustawieniami sieci kamer.
Dostępu potrzebują wyłącznie przewidziane kontrolery lub rejestratory i wymagane porty. Zdarzenia wysyłane przez kamery, DNS i synchronizacja czasu mogą wymagać osobnych reguł. Blokada IoT → External może zatrzymać bezpośredni dostęp do internetu przez tę bramę, ale również wyłączyć funkcje chmurowe i aktualizacje. Ruch do samej bramy wymaga osobnego rozpatrzenia.
Dwie kamery w tej samej sieci lokalnej mogą komunikować się bez przechodzenia przez zaporę bramy. Same reguły stref nie izolują więc urządzeń wewnątrz takiej sieci. Potrzebne mogą być dodatkowe funkcje izolacji switcha lub Wi-Fi.
Sprawdzenie zamierzonej granicy
Próba obejmuje cztery przypadki: dozwolone połączenie działa, odpowiedź dociera, zabronione nowe połączenie odwrotne nie działa, a zabronione połączenie z internetem również nie działa. Jeśli sieć obsługuje jednocześnie IPv4 i IPv6, potrzebne są testy obu protokołów. Taki tryb nazywa się dual stack. Ważne są porty aplikacji, nie tylko ping. Kolejność reguł i dzienniki pomagają wyjaśniać nieoczekiwane wyniki.
Pytania i odpowiedzi
Czy klienci VPN automatycznie należą do zaufanej strefy Internal?
Nie. UniFi ma strefę VPN dla dostępu zdalnego i połączeń między lokalizacjami; zewnętrzne połączenia klienta VPN mają inną rolę. Przed dodaniem reguł potrzebna jest kontrola faktycznego przypisania interfejsu i wymaganego dostępu.
Czy pojedyncze urządzenie może otrzymać wyjątek?
Reguła może ograniczyć dostęp do urządzenia lub adresu bez przenoszenia całej sieci. Reguły adresowe wymagają stabilnych adresów. Rezerwacja DHCP przydziela znanemu urządzeniu ten sam adres, ale nie dowodzi, które urządzenie faktycznie go używa. Inne urządzenie może próbować podszyć się pod ten adres.
Czy Block All dowodzi pełnej izolacji?
Nie. Ruch musi przechodzić przez egzekwującą regułę bramę i pasować do właściwych zasad. Inne interfejsy, ruch w tej samej sieci, jawne wyjątki i dostęp przez aplikację wymagają osobnej oceny.
Powiązane artykuły


