English
 Deutsch
 Polski
Tworzenie wysokowydajnych, własnych punktów końcowych REST API w WordPressie

Spis treści
Przegląd architektury: REST API vs. admin-ajax.php
Interaktywne komponenty frontowe w systemie WordPress tradycyjnie opierają się na przestarzałym mechanizmie admin-ajax.php. Każde żądanie kierowane przez ten uchwyt inicjuje jednak pełne jądro administracyjne (w tym widżety kokpitu, weryfikację uprawnień oraz haki panelu admina). To obciążenie architektoniczne regularnie prowadzi do opóźnień wskaźnika Time to First Byte (TTFB) przekraczających 400–600 milisekund, nawet przy prostych zapytaniach do bazy danych.
W WordPressie w wersji 7.0.2 tworzenie własnych punktów końcowych REST API za pomocą funkcji register_rest_route() stanowi znacznie wydajniejszą alternatywę. Punkty końcowe REST omijają podsystem administracyjny, wymuszają natywną walidację schematu JSON, obsługują nagłówki pamięci podręcznej HTTP i są przetwarzane o wiele szybciej. W połączeniu z bezpośrednimi zapytaniami SQL przez warstwę abstrakcji $wpdb – zamiast tworzenia ciężkich pętli WP_Query – pakiety danych mogą być dostarczane w czasie poniżej 50 milisekund.
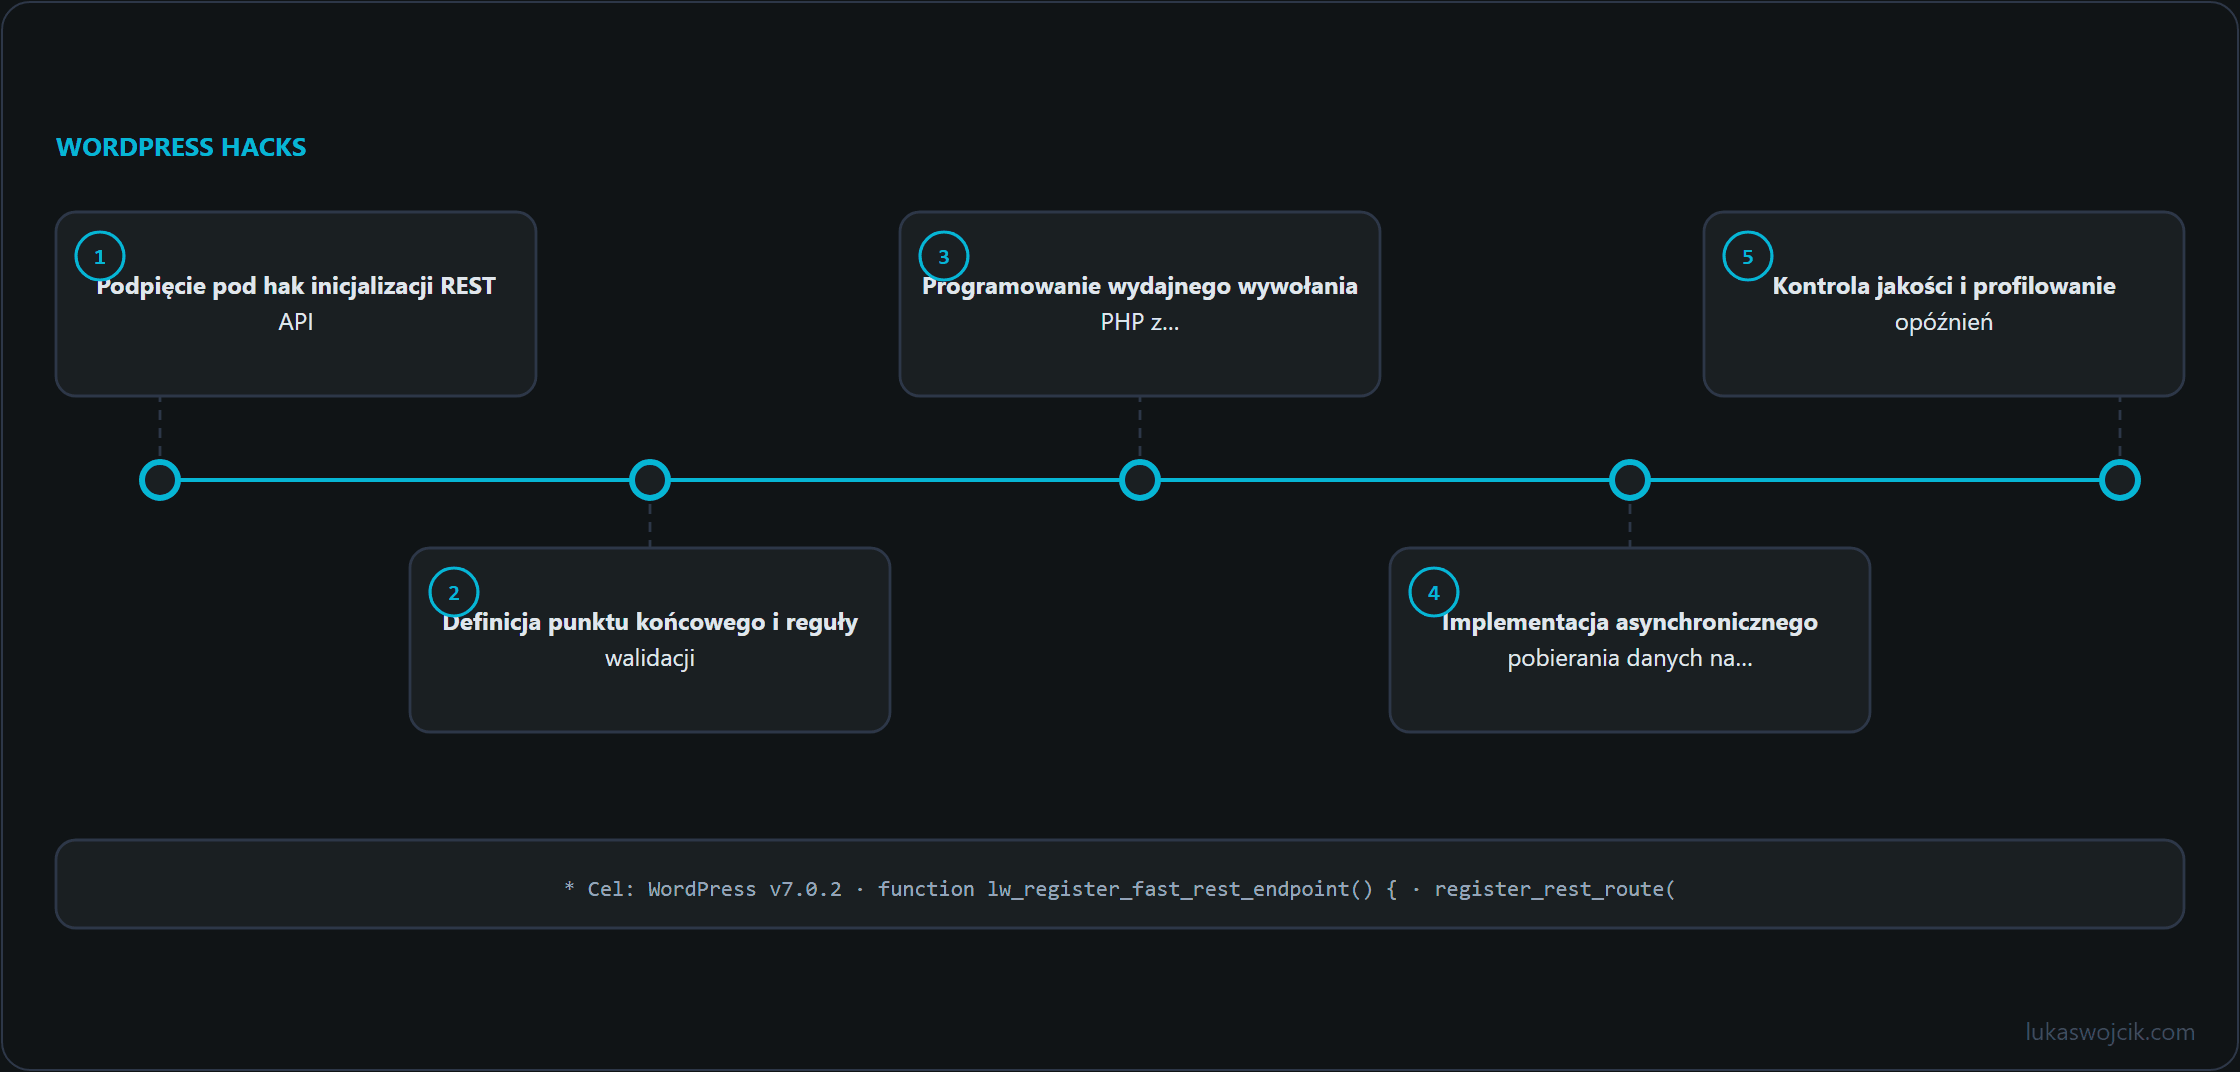
Instrukcja wdrożenia krok po kroku
Krok 1: Podpięcie pod hak inicjalizacji REST API
Własne punkty końcowe REST muszą być rejestrowane wyłącznie w ramach akcji rest_api_init. Próba rejestracji na wcześniejszym lub późniejszym etapie ładowania systemu WordPress wywoła błędy routingu lub odpowiedzi HTTP 404.
Każdy punkt końcowy wymaga zdefiniowania unikalnej przestrzeni nazw (standardowo: vendor/v1) oraz ścieżki zasobu.
Krok 2: Definicja punktu końcowego i reguły walidacji
Procedura rejestracji wymaga wskazania obsługiwanych metod HTTP (takich jak GET lub POST), wywołania zwrotnego bezpieczeństwa (permission_callback) oraz zasad walidacji parametrów (validate_callback i sanitize_callback).
Rygorystyczna sanityzacja na poziomie API zapobiega atakom typu SQL Injection przez parametry jeszcze przed rozpoczęciem logiki przetwarzania danych; przed atakami Cross-Site Scripting (XSS) w danych wyjściowych nie chroni.
Krok 3: Programowanie wydajnego wywołania PHP z bezpośrednim SQL
W celu maksymalizacji wydajności przy prostej ekstrakcji danych (np. pobieranie listy najnowszych logów lub zdarzeń niestandardowych), należy wykorzystać bezpośrednie zapytania SQL przez $wpdb->prepare() zamiast obiektów WP_Query. Pozwala to uniknąć obciążenia narzucanego przez metadane i instancjonowanie kompletnych obiektów wpisów.
Poniższa architektura produkcyjna rejestruje szybki punkt końcowy pod adresem /wp-json/lw-toolbox/v1/latest-logs:
/**
 * Architektura wysokowydajnego punktu końcowego REST API
 * Cel: WordPress v7.0.2
 */
add_action( 'rest_api_init', 'lw_register_fast_rest_endpoint' );

function lw_register_fast_rest_endpoint() {
    register_rest_route(
        'lw-toolbox/v1',
        '/latest-logs',
        array(
            'methods'             => WP_REST_Server::READABLE, // Metoda GET
            'callback'            => 'lw_get_fast_logs_callback',
            'permission_callback' => 'lw_verify_rest_permission',
            'args'                => array(
                'limit' => array(
                    'default'           => 10,
                    'validate_callback' => function( $param ) {
                        return is_numeric( $param ) && $param > 0 && $param <= 100;
                    },
                    'sanitize_callback' => 'absint',
                ),
            ),
        )
    );
}

/**
 * Kontrola dostępu: Publiczny odczyt lub weryfikacja uprawnień
 */
function lw_verify_rest_permission( WP_REST_Request $request ) {
    // Zwrócenie true dla publicznych API lub weryfikacja uprawnienia:
    // return current_user_can( 'edit_posts' );
    return true;
}

/**
 * Lekkie wywołanie zwrotne (Callback) z bezpośrednim wykonaniem SQL
 */
function lw_get_fast_logs_callback( WP_REST_Request $request ) {
    global $wpdb;

    $limit = $request->get_param( 'limit' );
    $table_name = $wpdb->prefix . 'posts';

    // Bezpośrednie zapytanie SQL bez obciążenia WP_Query
    $query = $wpdb->prepare(
        "SELECT ID, post_title, post_date_gmt
         FROM {$table_name}
         WHERE post_status = 'publish' AND post_type = 'post'
         ORDER BY post_date_gmt DESC
         LIMIT %d",
        $limit
    );

    $results = $wpdb->get_results( $query, ARRAY_A );

    if ( empty( $results ) ) {
        return new WP_REST_Response( array(), 200 );
    }

    // Ustawienie nagłówka pamięci podręcznej HTTP w przeglądarce (60 sekund)
    $response = new WP_REST_Response( $results, 200 );
    $response->header( 'Cache-Control', 'public, max-age=60' );

    return $response;
}
Krok 4: Implementacja asynchronicznego pobierania danych na froncie
W warstwie interfejsu użytkownika zapytania do nowego punktu końcowego mogą być realizowane asynchronicznie za pomocą nowoczesnego języka JavaScript i API fetch() – bez potrzeby ładowania biblioteki jQuery ani tokenów nonce (dla publicznych API):
/**
 * Asynchroniczny ładowacz danych w interfejsie
 */
document.addEventListener( 'DOMContentLoaded', () => {
    const targetContainer = document.getElementById( 'lw-fast-data-box' );
    if ( ! targetContainer ) return;

    fetch( 'https://lukaswojcik.com/wp-json/lw-toolbox/v1/latest-logs?limit=5', {
        method: 'GET',
        headers: {
            'Content-Type': 'application/json'
        }
    } )
    .then( response => {
        if ( ! response.ok ) {
            throw new Error( 'Błąd sieciowy odpowiedzi: ' + response.statusText );
        }
        return response.json();
    } )
    .then( data => {
        targetContainer.innerHTML = '<ul>' +
            data.map( item => `<li><strong>${item.post_title}</strong> (${item.post_date_gmt})</li>` ).join( '' ) +
            '</ul>';
    } )
    .catch( error => {
        console.error( 'Błąd ładowania REST API:', error );
    } );
} );
Krok 5: Kontrola jakości i profilowanie opóźnień
W celu potwierdzenia optymalizacji wydajnościowej należy zweryfikować punkt końcowy za pomocą narzędzi deweloperskich przeglądarki:
- Analiza wykresu kaskadowego (Network): Wykonanie zapytania do
/wp-json/lw-toolbox/v1/latest-logsi potwierdzenie, że czas TTFB pozostaje poniżej 60 ms. - Weryfikacja nagłówków cache: Sprawdzenie nagłówków odpowiedzi HTTP pod kątem obecności wartości
Cache-Control: public, max-age=60, umożliwiającej buforowanie w przeglądarce i na serwerach proxy. - Testowanie parametrów wejściowych: Przekazanie nieprawidłowej wartości parametru (np.
?limit=999lub ciągu liter) w celu sprawdzenia, czy serwer natychmiast odrzuca zapytanie z kodem HTTP400 Bad Requestbez angażowania bazy danych.
Podsumowanie i mierzalna wartość dodana
Co da się osiągnąć dzięki instrukcji: Całkowite zastąpienie obciążających skryptów admin-ajax.php oraz ciężkich pętli WP_Query przez szybki, walidowany schematem punkt końcowy REST JSON, oparty na bezpośrednim wykonywaniu zapytań SQL.
Wynikająca z tego wartość dodana:
- Drastyczna redukcja opóźnień: Wskaźnik Time to First Byte (TTFB) spada o 60–80%, dostarczając odpowiedź w formacie JSON w kilkadziesiąt milisekund zamiast pół sekundy.
- Minimalne zużycie zasobów serwera: Ominięcie ładowania jądra administracyjnego WordPressa znacząco zmniejsza zużycie pamięci RAM i obciążenie bazy danych na stronach o dużym natężeniu ruchu.
- Wbudowane bezpieczeństwo i walidacja: Natywna obsługa praw dostępu (
permission_callback) oraz ścisła sanityzacja parametrów chronią aplikację przed wstrzykiwaniem kodu SQL i nieautoryzowanym dostępem.
Pytania i odpowiedzi
Dlaczego current_user_can() w punkcie końcowym zawodzi, choć osoba jest zalogowana w przeglądarce?
Bo przy żądaniach REST WordPress nie uznaje samego ciasteczka logowania. Jeśli żądanie przychodzi z ciasteczkiem, ale bez tokenu nonce, WordPress ustawia bieżącego użytkownika na 0, czyli na niezalogowanego. Chroni to przed atakami Cross-Site Request Forgery: inaczej obca strona mogłaby skłonić przeglądarkę do wysyłania żądań do punktu końcowego z ciasteczkiem zalogowanej osoby.
Gdy zamiast return true zaczyna działać sprawdzenie current_user_can( 'edit_posts' ), wywołanie na froncie potrzebuje więc tokenu nonce dla akcji wp_rest. Powstaje on na serwerze przez wp_create_nonce( 'wp_rest' ), trafia do strony i jest wysyłany w nagłówku X-WP-Nonce. Bez niego punkt końcowy odpowiada kodem 401, a z wygasłym lub błędnym tokenem kodem 403.
Czy Cache-Control: public pasuje także do punktu końcowego ze sprawdzaniem uprawnień?
Nie. public wprost pozwala także współdzielonym pamięciom podręcznym, na przykład serwerowi proxy albo sieci CDN, zapisać odpowiedź i przez 60 sekund wydawać ją każdemu, kto pobiera ten sam adres. Przy publicznej liście opublikowanych wpisów jest to zamierzone. Jeśli natomiast odpowiedź zależy od tego, kto pyta, należy ustawić private albo no-store, inaczej odpowiedź przeznaczona dla zalogowanej osoby może trafić do innych.
Czy walidacja parametrów chroni także przed XSS w danych wyjściowych?
Nie, sprawdza tylko to, co wchodzi do punktu końcowego, tutaj parametr limit. Tytuły wpisów pochodzą z bazy danych i przechodzą bez kontroli: przykład frontowy wstawia post_title do strony przez innerHTML, a tytuł zawierający znaczniki HTML zostaje tam zinterpretowany jako znaczniki; atrybut w rodzaju onerror uruchamia wtedy skrypt. W pojedynczej instalacji WordPressa role z uprawnieniem unfiltered_html, na przykład administratorzy i redaktorzy, mogą umieszczać znaczniki w tytułach. Wystarczy wtedy jedno przejęte konto redakcyjne, by wprowadzić kod na każdą stronę wyświetlającą tę listę.
Bezpieczniej jest budować elementy listy przez document.createElement i wstawiać tytuł przez textContent. Każdy znak pojawia się wtedy jako tekst, łącznie z nawiasami ostrymi.
Czy punkt końcowy REST omija także wtyczki i motyw?
Nie. Żądanie do /wp-json/ przechodzi przez zwykłe uruchamianie WordPressa: ładowane są wszystkie aktywne wtyczki i plik functions.php motywu, a wszystko, co jest podpięte pod init, również się wykonuje. Odpada tylko warstwa administracyjna, którą admin-ajax.php ładuje dodatkowo. Wtyczka wykonująca kosztowną pracę przy każdym żądaniu spowalnia więc punkt końcowy tak samo jak każdą inną stronę.
Źródła
Powiązane artykuły