English
 Deutsch
 Polski
Hochperformante, eigene REST-API-Endpunkte in WordPress entwickeln

Inhalt
Architektur-Überblick: REST-API vs. admin-ajax.php
Interaktive Frontend-Komponenten in WordPress basieren traditionell auf dem veralteten Handler admin-ajax.php. Jeder Aufruf über admin-ajax.php initialisiert jedoch den gesamten Administrations-Kern (inklusive Dashboard-Widgets, Rechteberechnungen und Backend-Hooks). Dieser architektonische Overhead führt regelmäßig zu Latenzen der Time to First Byte (TTFB) von über 400–600 Millisekunden, selbst bei trivialen Datenbankabfragen.
In WordPress v7.0.2 sind eigene REST-API-Endpunkte über die Schnittstelle register_rest_route() eine hochperformante Alternative. REST-Endpunkte umgehen das Administrationssystem, erzwingen native JSON-Schema-Validierungen, unterstützen HTTP-Caching-Header und werden deutlich schneller verarbeitet. In Kombination mit direkten Datenbankabfragen über die $wpdb-Abstraktionsschicht – anstelle der Initialisierung ressourcenintensiver WP_Query-Schleifen – lassen sich Daten-Payloads in unter 50 Millisekunden ausliefern.
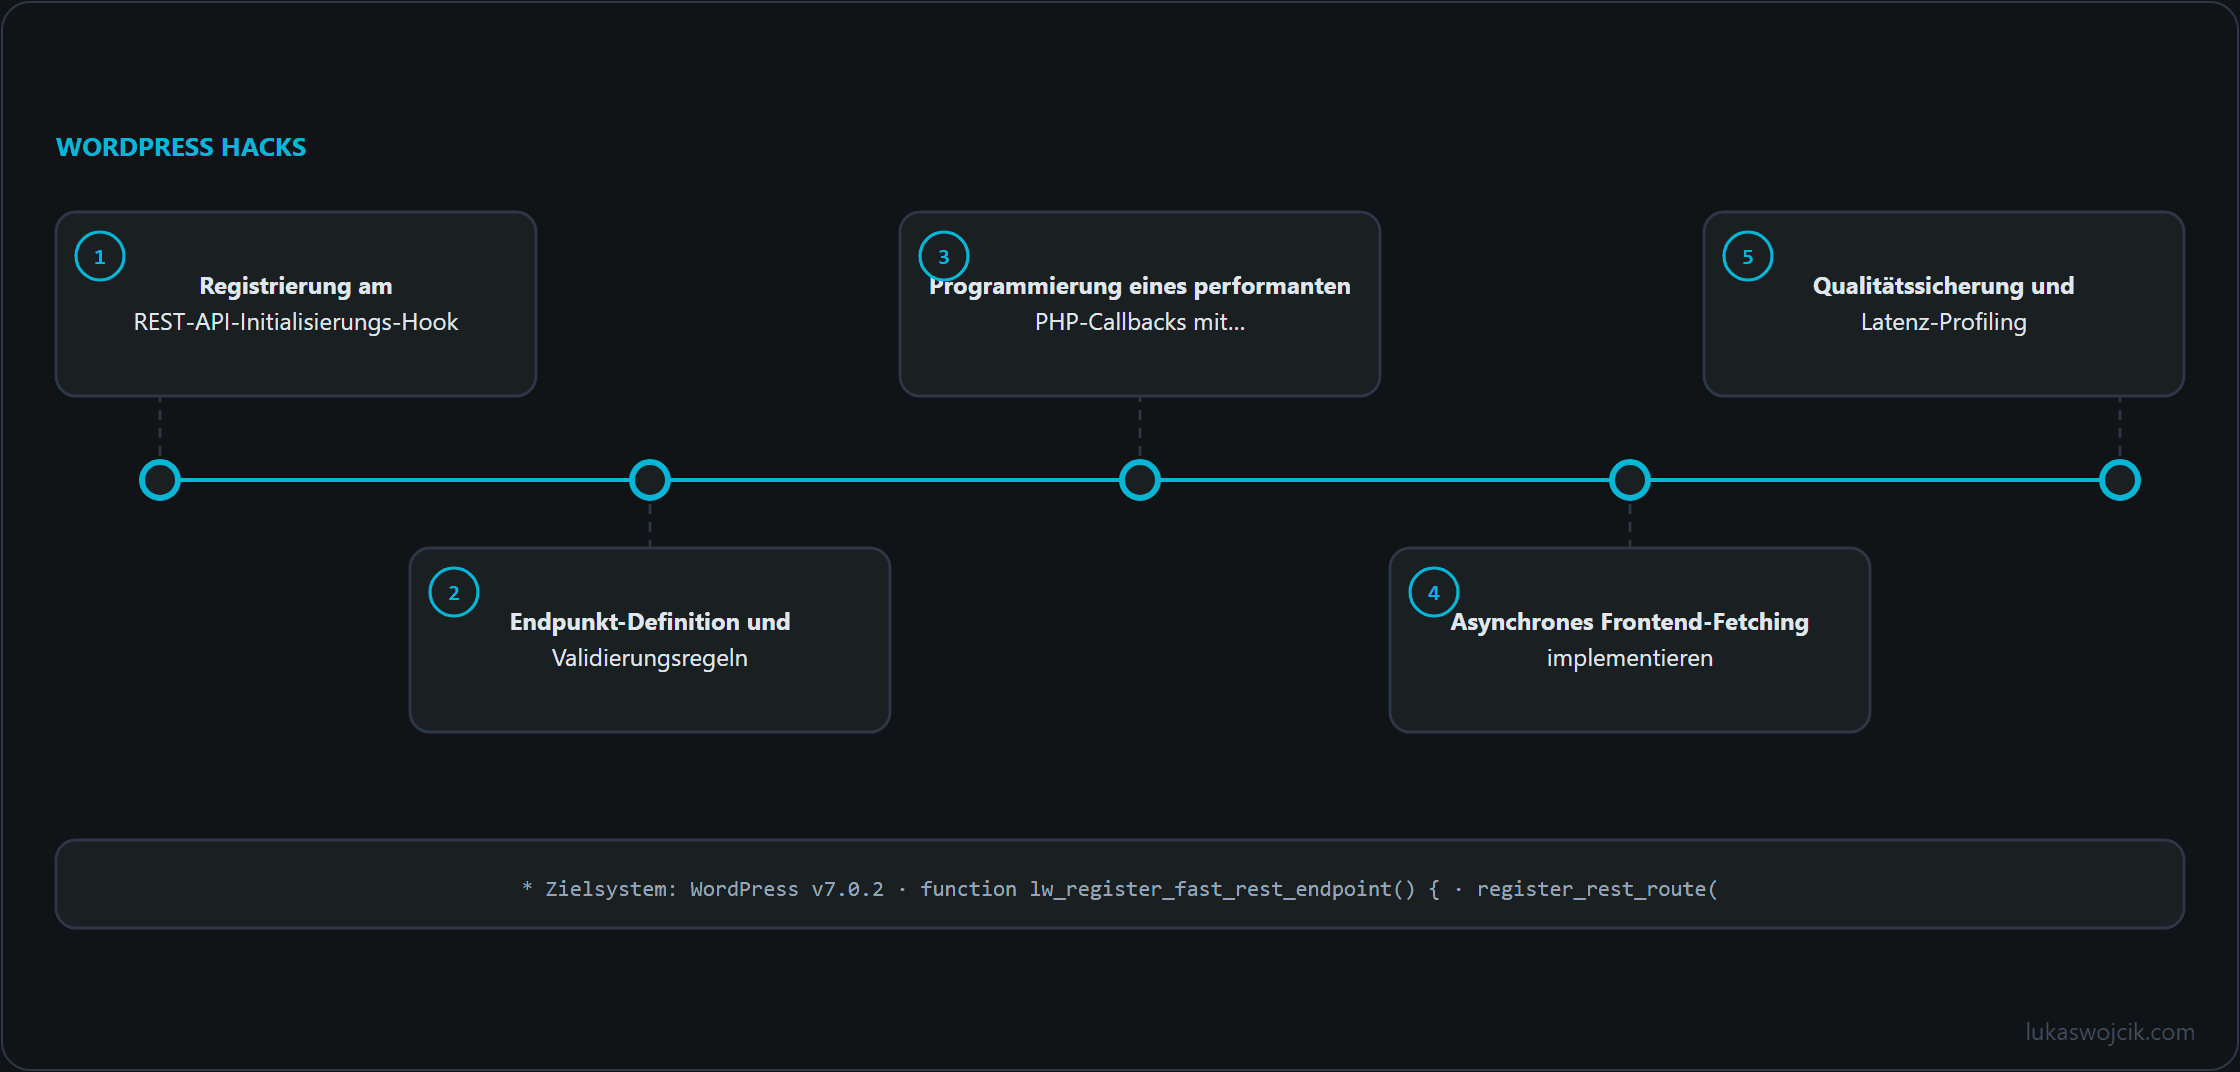
Schritt-für-Schritt-Implementierungsanleitung
Schritt 1: Registrierung am REST-API-Initialisierungs-Hook
Eigene REST-Endpunkte müssen zwingend während des Aktions-Hooks rest_api_init registriert werden. Eine Registrierung zu einem früheren oder späteren Zeitpunkt des WordPress-Bootstraps führt zu Routing-Fehlern oder HTTP-404-Antworten.
Jeder Endpunkt erfordert einen eindeutigen Namensraum (Standardstruktur: vendor/v1) und einen spezifischen Routen-Pfad.
Schritt 2: Endpunkt-Definition und Validierungsregeln
Die Registrierung erfordert die Angabe von HTTP-Methoden (wie GET oder POST), einer Sicherheitsprüfung (permission_callback) sowie Regeln für die Parameter-Validierung (validate_callback und sanitize_callback).
Eine strikte Validierung auf API-Ebene verhindert SQL-Injections über die Parameter, noch bevor die Verarbeitung der Payload beginnt; vor Cross-Site-Scripting (XSS) in der Ausgabe schützt sie nicht.
Schritt 3: Programmierung eines performanten PHP-Callbacks mit direktem SQL
Zur Maximierung der Ausführungsgeschwindigkeit bei einfachen Datenausleseprozessen (z. B. Abruf einer Liste aktueller Logs oder Custom-Events) sollte direktes SQL mittels $wpdb->prepare() anstelle von WP_Query genutzt werden. Dies eliminiert den Metadaten-Overhead und die Instanziierung kompletter Post-Objekte.
Die folgende produktionsreife Architektur registriert einen High-Speed-Endpunkt unter /wp-json/lw-toolbox/v1/latest-logs:
/**
 * Hochperformante REST-API-Endpunkt-Architektur
 * Zielsystem: WordPress v7.0.2
 */
add_action( 'rest_api_init', 'lw_register_fast_rest_endpoint' );

function lw_register_fast_rest_endpoint() {
    register_rest_route(
        'lw-toolbox/v1',
        '/latest-logs',
        array(
            'methods'             => WP_REST_Server::READABLE, // GET-Methode
            'callback'            => 'lw_get_fast_logs_callback',
            'permission_callback' => 'lw_verify_rest_permission',
            'args'                => array(
                'limit' => array(
                    'default'           => 10,
                    'validate_callback' => function( $param ) {
                        return is_numeric( $param ) && $param > 0 && $param <= 100;
                    },
                    'sanitize_callback' => 'absint',
                ),
            ),
        )
    );
}

/**
 * Zugriffskontrolle: Öffentlicher Lesezugriff oder Berechtigungsprüfung
 */
function lw_verify_rest_permission( WP_REST_Request $request ) {
    // True für öffentliche Endpunkte, alternativ Berechtigungsprüfung:
    // return current_user_can( 'edit_posts' );
    return true;
}

/**
 * Leichtgewichtiges Callback mit direkter SQL-Ausführung
 */
function lw_get_fast_logs_callback( WP_REST_Request $request ) {
    global $wpdb;

    $limit = $request->get_param( 'limit' );
    $table_name = $wpdb->prefix . 'posts';

    // Direkte SQL-Abfrage ohne WP_Query-Overhead
    $query = $wpdb->prepare(
        "SELECT ID, post_title, post_date_gmt
         FROM {$table_name}
         WHERE post_status = 'publish' AND post_type = 'post'
         ORDER BY post_date_gmt DESC
         LIMIT %d",
        $limit
    );

    $results = $wpdb->get_results( $query, ARRAY_A );

    if ( empty( $results ) ) {
        return new WP_REST_Response( array(), 200 );
    }

    // HTTP-Caching-Header im Browser setzen (60 Sekunden)
    $response = new WP_REST_Response( $results, 200 );
    $response->header( 'Cache-Control', 'public, max-age=60' );

    return $response;
}
Schritt 4: Asynchrones Frontend-Fetching implementieren
Im Frontend können Abfragen an den neuen Endpunkt über modernes Vanilla-JavaScript mittels der fetch()-API realisiert werden – vollständig ohne jQuery und (bei öffentlichen Endpunkten) ohne Admin-Nonces:
/**
 * Asynchroner Frontend-Daten-Loader
 */
document.addEventListener( 'DOMContentLoaded', () => {
    const targetContainer = document.getElementById( 'lw-fast-data-box' );
    if ( ! targetContainer ) return;

    fetch( 'https://lukaswojcik.com/wp-json/lw-toolbox/v1/latest-logs?limit=5', {
        method: 'GET',
        headers: {
            'Content-Type': 'application/json'
        }
    } )
    .then( response => {
        if ( ! response.ok ) {
            throw new Error( 'Netzwerkantwort fehlerhaft: ' + response.statusText );
        }
        return response.json();
    } )
    .then( data => {
        targetContainer.innerHTML = '<ul>' +
            data.map( item => `<li><strong>${item.post_title}</strong> (${item.post_date_gmt})</li>` ).join( '' ) +
            '</ul>';
    } )
    .catch( error => {
        console.error( 'REST-API-Ladefehler:', error );
    } );
} );
Schritt 5: Qualitätssicherung und Latenz-Profiling
Zur Verifikation der Performance-Gewinne muss eine Validierung im Browser mittels Entwicklertools erfolgen:
- Analyse der Netzwerk-Wasserfallgrafik: Aufruf von
/wp-json/lw-toolbox/v1/latest-logsdurchführen und bestätigen, dass die TTFB konstant unter 60 ms bleibt. - HTTP-Cache-Verifikation: In den Antwort-Headern verifizieren, dass
Cache-Control: public, max-age=60gesendet wird, um Proxy- und Browser-Caching zu aktivieren. - Parameter-Prüfung: Ungültige Argumente übergeben (z. B.
?limit=999oder Buchstaben), um zu prüfen, ob der Server sofort mit HTTP400 Bad Requestabbricht, ohne die Datenbank zu belasten.
Zusammenfassung und resultierender Mehrwert
Was sich damit erreichen lässt: Der vollständige Austausch ressourcenintensiver admin-ajax.php-Skripte und schwerfälliger WP_Query-Schleifen durch einen leichtgewichtigen, schemavalidierten REST-JSON-Endpunkt basierend auf direkten SQL-Abfragen.
Resultierender Mehrwert:
- Drastische Latenzreduktion: Die Time to First Byte (TTFB) verringert sich um 60–80 %; JSON-Antworten werden in einigen Dutzend Millisekunden statt in halben Sekunden bereitgestellt.
- Minimale Serverlast: Die Umgehung des Administrationskerns reduziert den Arbeitsspeicherverbrauch sowie die Datenbank-Last bei stark frequentierten Frontend-Zugriffen erheblich.
- Integrierte Sicherheitsarchitektur: Eingebaute Rechteprüfungen (
permission_callback) und Typsicherheitsfilter garantieren maximalen Schutz vor unbefugtem Datenzugriff und SQL-Injections.
Fragen und Antworten
Warum scheitert current_user_can() im Endpunkt, obwohl die Person im Browser angemeldet ist?
Weil WordPress bei REST-Anfragen das Anmelde-Cookie allein nicht gelten lässt. Kommt eine Anfrage mit Cookie, aber ohne Nonce, setzt WordPress den aktuellen Benutzer für diese Anfrage auf 0, also auf nicht angemeldet. Das schützt vor Cross-Site Request Forgery: Eine fremde Seite könnte den Browser sonst dazu bringen, mit dem Cookie der angemeldeten Person Anfragen an den Endpunkt zu senden.
Sobald statt return true die Prüfung mit current_user_can( 'edit_posts' ) greift, braucht der Aufruf im Frontend deshalb eine Nonce für die Aktion wp_rest. Sie entsteht auf dem Server mit wp_create_nonce( 'wp_rest' ), wird der Seite mitgegeben und im Header X-WP-Nonce mitgeschickt. Ohne sie antwortet der Endpunkt mit 401, mit einer abgelaufenen oder falschen Nonce mit 403.
Passt Cache-Control: public auch zu einem Endpunkt mit Rechteprüfung?
Nein. public erlaubt ausdrücklich auch gemeinsam genutzten Caches, etwa einem Proxy oder einem CDN, die Antwort zu speichern und 60 Sekunden lang an alle auszuliefern, die dieselbe Adresse abrufen. Für eine öffentliche Liste veröffentlichter Beiträge ist das gewollt. Hängt die Antwort dagegen davon ab, wer fragt, ist private oder no-store zu setzen, sonst kann eine Antwort für eine angemeldete Person bei anderen landen.
Schützt die Validierung der Parameter auch vor XSS in der Ausgabe?
Nein, sie prüft nur, was in den Endpunkt hineingeht, hier den Parameter limit. Die Beitragstitel kommen aus der Datenbank und laufen ungeprüft durch: Das Frontend-Beispiel setzt post_title per innerHTML in die Seite, und ein Titel mit HTML-Markup wird dort als Markup gedeutet; ein Attribut wie onerror führt dann Skript aus. In einer Einzelinstallation dürfen Rollen mit der Berechtigung unfiltered_html, etwa Administratoren und Redakteure, Markup in Titel schreiben. Ein einziges übernommenes Redaktionskonto genügt dann, um Code in jede Seite zu bringen, die diese Liste zeigt.
Sicherer ist es, die Listeneinträge mit document.createElement aufzubauen und den Titel über textContent einzusetzen. Dann erscheint jedes Zeichen als Text, auch spitze Klammern.
Umgeht ein REST-Endpunkt auch Plugins und Theme?
Nein. Eine Anfrage an /wp-json/ durchläuft den normalen Start von WordPress: Alle aktiven Plugins und die functions.php des Themes werden geladen, und alles, was an init hängt, läuft mit. Es entfällt nur der Verwaltungsteil, den admin-ajax.php zusätzlich lädt. Ein Plugin, das bei jeder Anfrage teure Arbeit erledigt, bremst den Endpunkt deshalb genauso wie jede andere Seite.
Quellen
Passend dazu