English
 Deutsch
 Polski
Cookieless Tracking Fallbacks: Synthetisches Session-Stitching auf Serverebene

Inhalt
Architektur-Überblick: Das Dilemma abgelehner Cookies in der Webanalyse
In der modernen digitalen Analyse führen Consent-Management-Plattformen (CMP) zu erheblichen Messlücken. Wenn Anwender Tracking-Cookies ablehnen oder Browser mit aggressiver Intelligent Tracking Prevention (ITP) nutzen, werden klassische clientseitige Identifikatoren wie _ga, _gid oder Matomo-Visitor-IDs geblockt oder gelöscht. Infolgedessen wird jeder Seitenaufruf ohne Einwilligung als isolierte Einzelsitzung gewertet, was Conversion-Funnel, Attributionsmodelle und User-Journey-Analysen statistisch unbrauchbar macht.
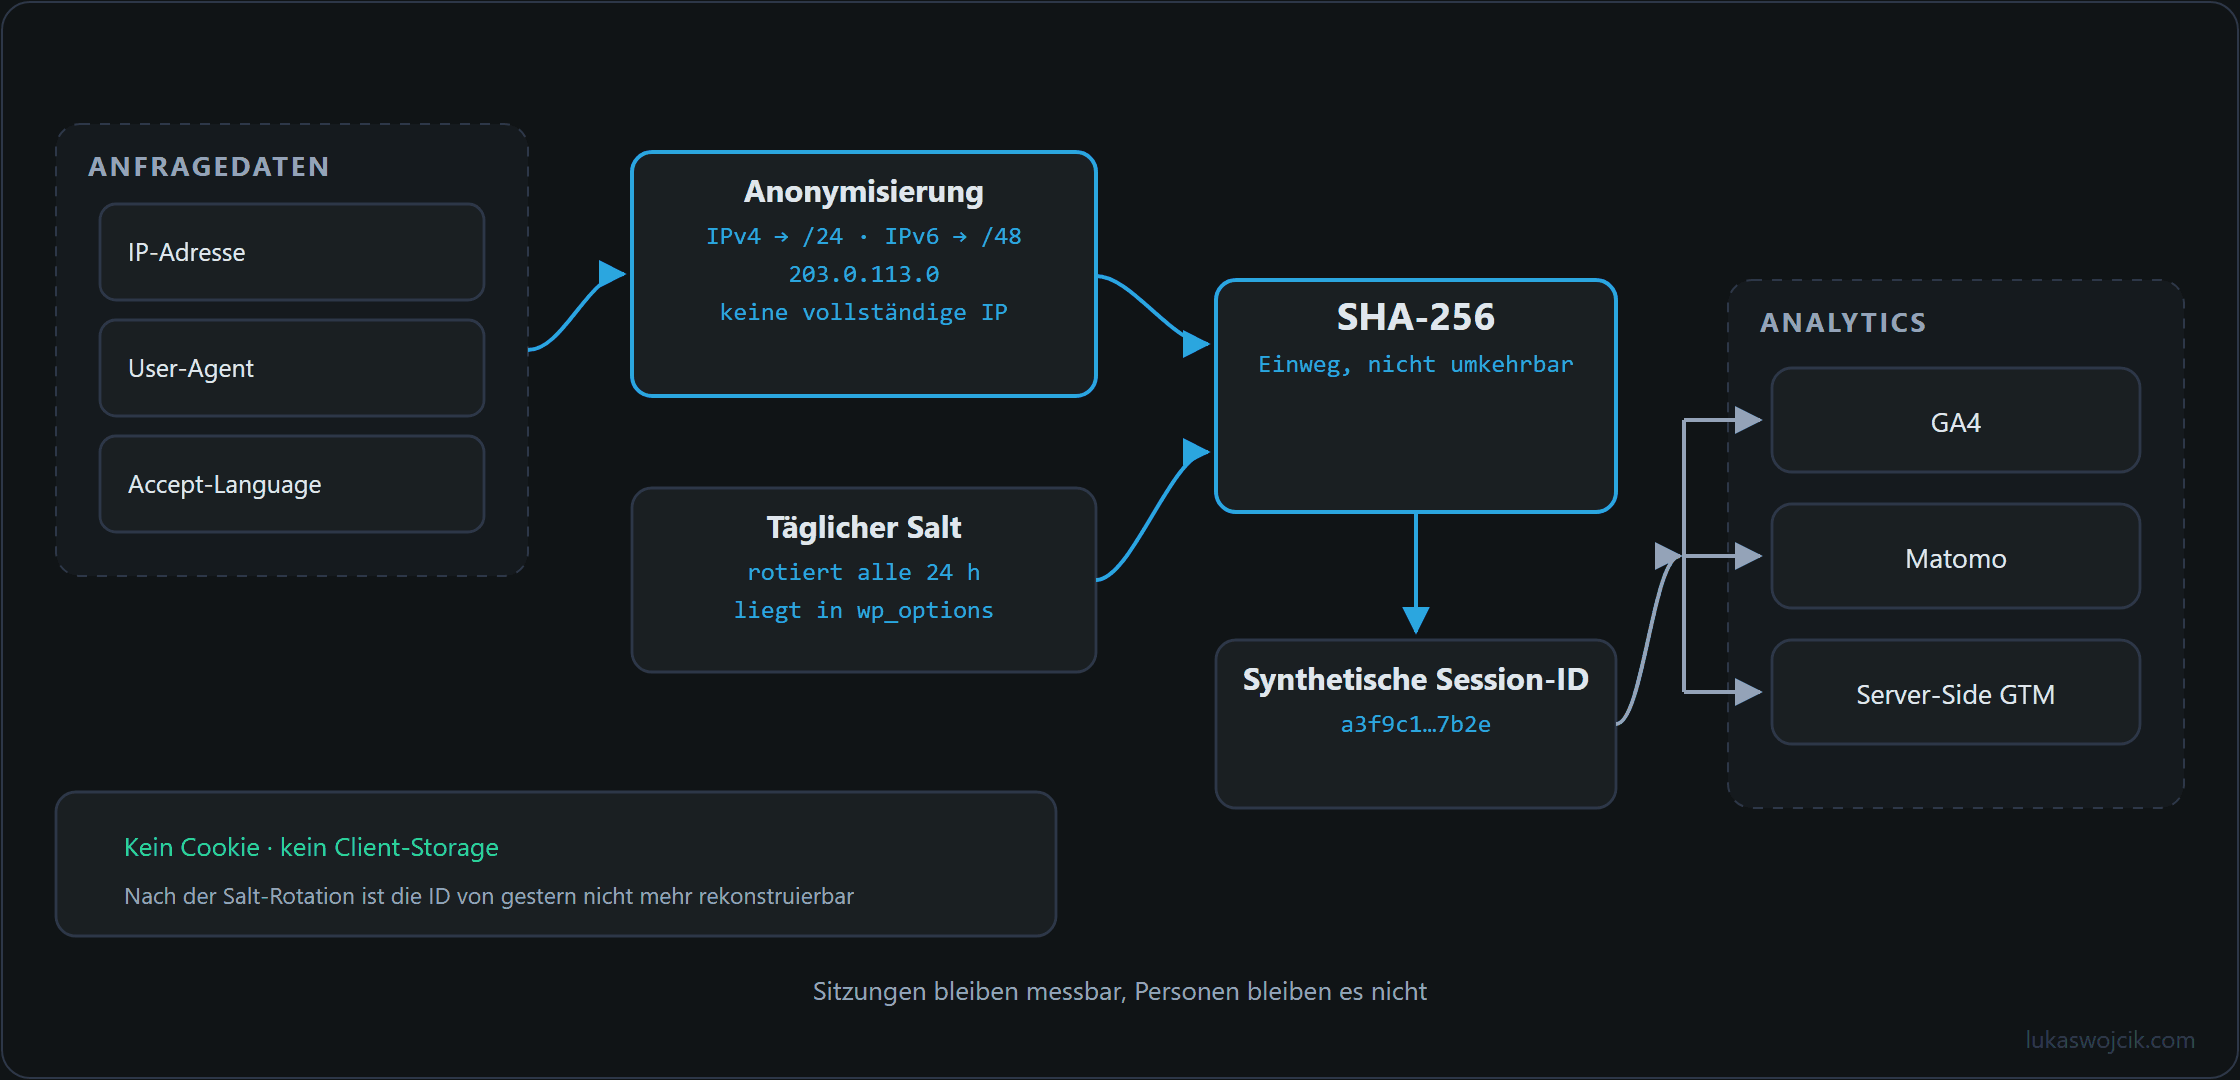
Um die analytische Kontinuität ohne Verletzung von DSGVO, ePrivacy-Richtlinie oder TTDSG/TDDDG wiederherzustellen, empfiehlt sich die Implementierung von synthetischem Session-Stitching auf Serverebene. Im Gegensatz zu persistentem Cross-Site-Tracking oder Fingerprinting operiert das synthetische Stitching ausschließlich in einem serverseitigen Proxy oder Edge Worker (z. B. Server-Side GTM, Cloudflare Workers oder eigene PHP-/Node.js-Endpunkte). Durch die Berechnung eines flüchtigen, täglich rotierenden kryptografischen Hashes aus nicht-persistenten Netzwerkattributen – wie einem gekürzten IP-Subnetz, dem User-Agent und einem dynamischen Tages-Salt – lassen sich Sitzungen für statistische Auswertungen präzise rekonstruieren, ohne dass Daten auf dem Endgerät gespeichert werden.
Schritt-für-Schritt-Implementierungsanleitung
Schritt 1: Grundlagen der flüchtigen, datenschutzkonformen Hash-Generierung
Die Erstellung eines DSGVO-konformen synthetischen Sitzungs-Identifikators erfordert drei architektonische Schutzmaßnahmen:
- IP-Subnetz-Kürzung: Vollständige IP-Adressen dürfen niemals direkt gehasht werden, da sie weiterhin als personenbezogene Daten gelten. IPv4-Adressen müssen auf das
/24-Subnetz (z. B.192.0.2.0) und IPv6-Adressen auf das/48-Subnetz maskiert werden. - Dynamischer Tages-Salt: Ein zufälliger Salt-Wert muss serverseitig erzeugt und spätestens um Mitternacht (UTC) automatisch erneuert werden. Dies garantiert, dass sämtliche Hashes spätestens nach 24 Stunden vollständig verfallen, was eine geräteübergreifende oder mehrtägige Profilbildung unmöglich macht.
- Einweg-Verschlüsselung: Die kombinierten Merkmale müssen über ein nicht umkehrbares Hashing-Verfahren wie SHA-256 verarbeitet werden.
Schritt 2: Entwicklung eines Edge-Worker- / Server-Side-GTM-Hash-Generators
Die folgende produktionsreife JavaScript-Implementierung demonstriert, wie ein datenschutzkonformer synthetischer Sitzungs-Hash in einer benutzerdefinierten Variable im Server-Side GTM oder in einem Cloudflare Edge Worker generiert wird – ganz ohne das Setzen von HTTP-Set-Cookie-Headern:
/**
 * Datenschutzkonformer synthetischer Session-Hash-Generator
 * Zielsystem: Server-Side GTM / Edge Workers
 */
const crypto = require('crypto');

function getSyntheticSessionId(requestHeaders, clientIp, dailySalt) {
    // 1. IP-Adresse anonymisieren (IPv4 auf /24 oder IPv6 auf /48 kürzen)
    let maskedIp = '0.0.0.0';
    if (clientIp.includes('.')) {
        maskedIp = clientIp.split('.').slice(0, 3).join('.') + '.0';
    } else if (clientIp.includes(':')) {
        maskedIp = clientIp.split(':').slice(0, 3).join(':') + '::';
    }

    // 2. Stabile Browser-Umgebungs-Header extrahieren
    const userAgent = requestHeaders['user-agent'] || 'unknown-ua';
    const acceptLanguage = requestHeaders['accept-language'] || 'unknown-lang';

    // 3. Input-Payload mit täglich rotierendem Salt konstruieren
    const rawPayload = `${maskedIp}|${userAgent}|${acceptLanguage}|${dailySalt}`;

    // 4. SHA-256-Digest berechnen
    const syntheticHash = crypto
        .createHash('sha256')
        .update(rawPayload)
        .digest('hex');

    // Auf 16 Zeichen gekürzte flüchtige ID zurückgeben
    return 'syn_' + syntheticHash.substring(0, 16);
}
Schritt 3: Integration im WordPress-PHP-Collector (functions.php)
Für WordPress-v7.0.2-Infrastrukturen, die eigene REST-API-Endpunkte für Datenerfassung nutzen, lässt sich die synthetische Sitzungsberechnung über eine Hilfsfunktion in die functions.php integrieren:
/**
 * Serverseitiges synthetisches Session-Hash-Utility
 * Zielsystem: WordPress v7.0.2
 */
function lw_generate_synthetic_session_id() {
    $client_ip = $_SERVER['REMOTE_ADDR'] ?? '127.0.0.1';

    // IPv4 auf /24 maskieren
    if ( strpos( $client_ip, '.' ) !== false ) {
        $ip_parts  = explode( '.', $client_ip );
        $ip_parts[3] = '0';
        $masked_ip = implode( '.', $ip_parts );
    } else {
        // IPv6 auf /48 maskieren
        $ip_parts  = explode( ':', $client_ip );
        $masked_ip = implode( ':', array_slice( $ip_parts, 0, 3 ) ) . '::';
    }

    $user_agent      = ( $_SERVER['HTTP_USER_AGENT'] ?? '' ) ?: 'unknown-ua';
    $accept_language = ( $_SERVER['HTTP_ACCEPT_LANGUAGE'] ?? '' ) ?: 'unknown-lang';

    // Täglich rotierenden Salt aus der Options-Tabelle abrufen oder erzeugen
    $daily_salt = get_transient( 'lw_daily_privacy_salt' );
    if ( ! $daily_salt ) {
        $daily_salt = wp_generate_password( 32, true, true );
        // Salt um Mitternacht UTC verfallen lassen (Restsekunden des UTC-Tages)
        set_transient( 'lw_daily_privacy_salt', $daily_salt, DAY_IN_SECONDS - ( time() % DAY_IN_SECONDS ) );
    }

    $raw_payload = $masked_ip . '|' . $user_agent . '|' . $accept_language . '|' . $daily_salt;
    $sha256_hash = hash( 'sha256', $raw_payload );

    return 'syn_' . substr( $sha256_hash, 0, 16 );
}
Schritt 4: Mapping synthetischer IDs auf Analyseplattformen
Sobald der flüchtige Sitzungs-ID generiert wurde, muss er anstelle der fehlenden Cookie-ID an das nachgelagerte Analysesystem übergeben werden:
- Google Analytics 4 (GA4): Mapping des Wertes auf den Parameter
client_idim Server-Side GTM, während gleichzeitig der Parameternon_personalized_ads=1gesetzt und die rohe IP-Adresse gelöscht wird. - Matomo / Piwik PRO: Zuweisung des Hashes an die serverseitige Visitor-ID-Eigenschaft (
_idodercid) sowie Aktivierung des Cookieless-Modus in der Systemkonfiguration. - BigQuery Raw Exports: Speicherung der Kennung in einer separaten Spalte (z. B.
synthetic_session_id), um Cookie-basierte Sitzungen während der SQL-Datenmodellierung sauber von serverseitig rekonstruierten Sitzungen zu trennen.
Schritt 5: Qualitätssicherung und Compliance-Audit
Um sicherzustellen, dass das synthetische Session-Stitching einwandfrei operiert und keine Datenschutzvorgaben verletzt, ist eine dreistufige Validierung erforderlich:
- Prüfung der Netzwerk-Header: Kontrolle der Serverantworten im Browser-Entwicklertools (F12), um sicherzustellen, dass bei abgelehntem Consent keinesfalls ein
Set-Cookie-Header gesendet wird. - Stabilitäts- und Kollisionsprüfung: Simulation von Aufrufen aus identischen Subnetzbereichen und Bestätigung, dass unterschiedliche User-Agents verschiedene Hashes erzeugen, während aufeinanderfolgende Seitenaufrufe desselben Browsers identische IDs erhalten.
- Audit des nächtlichen Salt-Resets: Simulation des Ablaufens des Tages-Salts und Prüfung, ob sämtliche neuen IDs sofort wechseln, womit die Unmöglichkeit des mehrtägigen Trackings belegt wird.
Zusammenfassung und resultierender Mehrwert
Was sich damit erreichen lässt: Der vollständige Ersatz fragmentierter Einzelsitzungen bei Nutzern ohne Cookie-Zustimmung durch ein flüchtiges, serverseitiges Rekonstruktionsmodell, das ohne Cookie-Speicherung und ohne Verarbeitung unmaskierter IP-Adressen funktioniert.
Resultierender Mehrwert:
- Wiederherstellung von Funnel- und Journey-Analysen: Statistisch fundierte Conversion-Raten, Absprungraten und mehrstufige Navigationspfade bleiben auch für Besuche ohne Cookie-Zustimmung näherungsweise messbar.
- Weniger Eingriff als Cookie-Tracking, aber keine Freistellung: Auf dem Endgerät wird nichts gespeichert. Der Hash aus Subnetz und Browser-Headern bleibt trotz Tages-Salt ein pseudonymes und damit personenbezogenes Datum (Erwägungsgrund 26 DSGVO); die Verarbeitung braucht eine Rechtsgrundlage, und ob sie ohne Einwilligung zulässig ist, ist im Einzelfall zu prüfen.
- Vermeidung von Werbeprofil-Kontamination: Durch den täglichen Verfall der IDs wird die statistische Genauigkeit der Auswertungen maximiert, ohne dass invasives Retargeting oder nutzerbezogenes Profiling ermöglicht wird.
Fragen und Antworten
Wie zuverlässig trennt der Hash Besucher, die sich ein Netz teilen?
Nur so zuverlässig, wie sich die Eingangswerte unterscheiden. Der Hash fasst alle Anfragen zusammen, die aus demselben /24-Subnetz kommen und denselben User-Agent und dieselbe Accept-Language tragen. In einem Firmennetz, einem Hotel-WLAN oder hinter der Carrier-Grade-NAT eines Mobilfunkanbieters teilen sich viele Menschen eine Adresse, und verbreitete Geräte mit aktuellem Browser senden oft identische User-Agent-Zeichenketten. Solche Besuche verschmelzen zu einer einzigen synthetischen Sitzung. Chromium hat den User-Agent zudem gekürzt, sodass er weniger unterscheidet als früher.
Umgekehrt zerfällt ein einzelner Besuch, wenn sich die Eingangswerte unterwegs ändern: Ein Handy, das vom WLAN ins Mobilfunknetz wechselt, erhält ein anderes Subnetz, und ein Browser-Update ändert den User-Agent. Beides erzeugt mitten im Besuch eine neue Kennung.
Die rekonstruierten Sitzungen sind deshalb eine Schätzung mit Fehlern in beide Richtungen. Die separate Spalte in BigQuery, die der Artikel vorschlägt, erlaubt es, diesen Anteil getrennt auszuwerten und etwa Conversion-Raten von Sitzungen mit und ohne Cookie nebeneinanderzustellen, statt sie zu vermischen.
Warum darf der Tages-Salt weder gespeichert noch gesichert werden?
Weil er das Einzige ist, was die Hashes vor dem Zurückrechnen schützt. Der Raum der möglichen Eingaben ist klein: Es gibt nur rund 16,8 Millionen IPv4-Subnetze der Größe /24, und verbreitete User-Agents lassen sich auflisten, sodass sich mit bekanntem Salt jede Kennung eines Tages durch Durchprobieren einem Subnetz und einem Browser zuordnen lässt. Im PHP-Beispiel liegt der Salt als Transient in der Datenbank, ohne dauerhaften Objekt-Cache in der Options-Tabelle, und damit in jeder Datenbanksicherung, wo er seinen Tag überdauert.
Passend dazu