English
 Deutsch
 Polski
CNIL-Empfehlung zu E-Mail-Zählpixeln: Artikel 5(3) ePrivacy, Ausnahmen und die Frist

Inhalt
Ein Zählpixel in einer E-Mail ist ein Bild von einem Pixel Kantenlänge, meist durchsichtig, das von einem Server geholt wird, sobald die Nachricht geöffnet wird. Genau dieser Abruf ist der juristische Kern: Er findet auf dem Endgerät der lesenden Person statt und ist deshalb ein Zugriff auf dieses Gerät.
Die französische Aufsichtsbehörde hat am 14. April 2026 ihre Empfehlung dazu in der Endfassung veröffentlicht und am 22. Juli 2026 eine Frageliste nachgeschoben, die die praktischen Zweifel klärt. Für Auftritte außerhalb Frankreichs ist das keine geltende Vorschrift – die Begründung dahinter ist es sehr wohl.
Warum ein Bild ein Zugriff ist
Die Regel, um die es geht, ist dieselbe wie beim Cookie-Banner: Artikel 5 Absatz 3 der ePrivacy-Richtlinie, in Frankreich umgesetzt in Artikel 82 des Datenschutzgesetzes, in Deutschland in Paragraf 25 TDDDG. Sie erfasst nicht nur das Speichern von Informationen auf einem Endgerät, sondern auch den Zugriff auf dort bereits vorhandene Informationen – und das Abrufen einer entfernten Ressource durch das Mailprogramm zählt dazu.
Neu ist diese Lesart nicht. Der Europäische Datenschutzausschuss hat in seinen Leitlinien 2/2023 zum technischen Anwendungsbereich von Artikel 5 Absatz 3 bereits festgehalten, dass die Vorschrift technikneutral ist und nicht am Wort Cookie hängt. Die CNIL wendet diese Linie auf einen konkreten, sehr verbreiteten Fall an; sie erfindet sie nicht.
Daraus folgt die für viele überraschende Konsequenz, dass ein berechtigtes Interesse hier nicht trägt. Artikel 5 Absatz 3 kennt Einwilligung oder eine der eng gefassten Ausnahmen, und eine Abwägung ist in dieser Vorschrift nicht vorgesehen.
Die zwei Ausnahmen, und warum eine davon fast leer ist
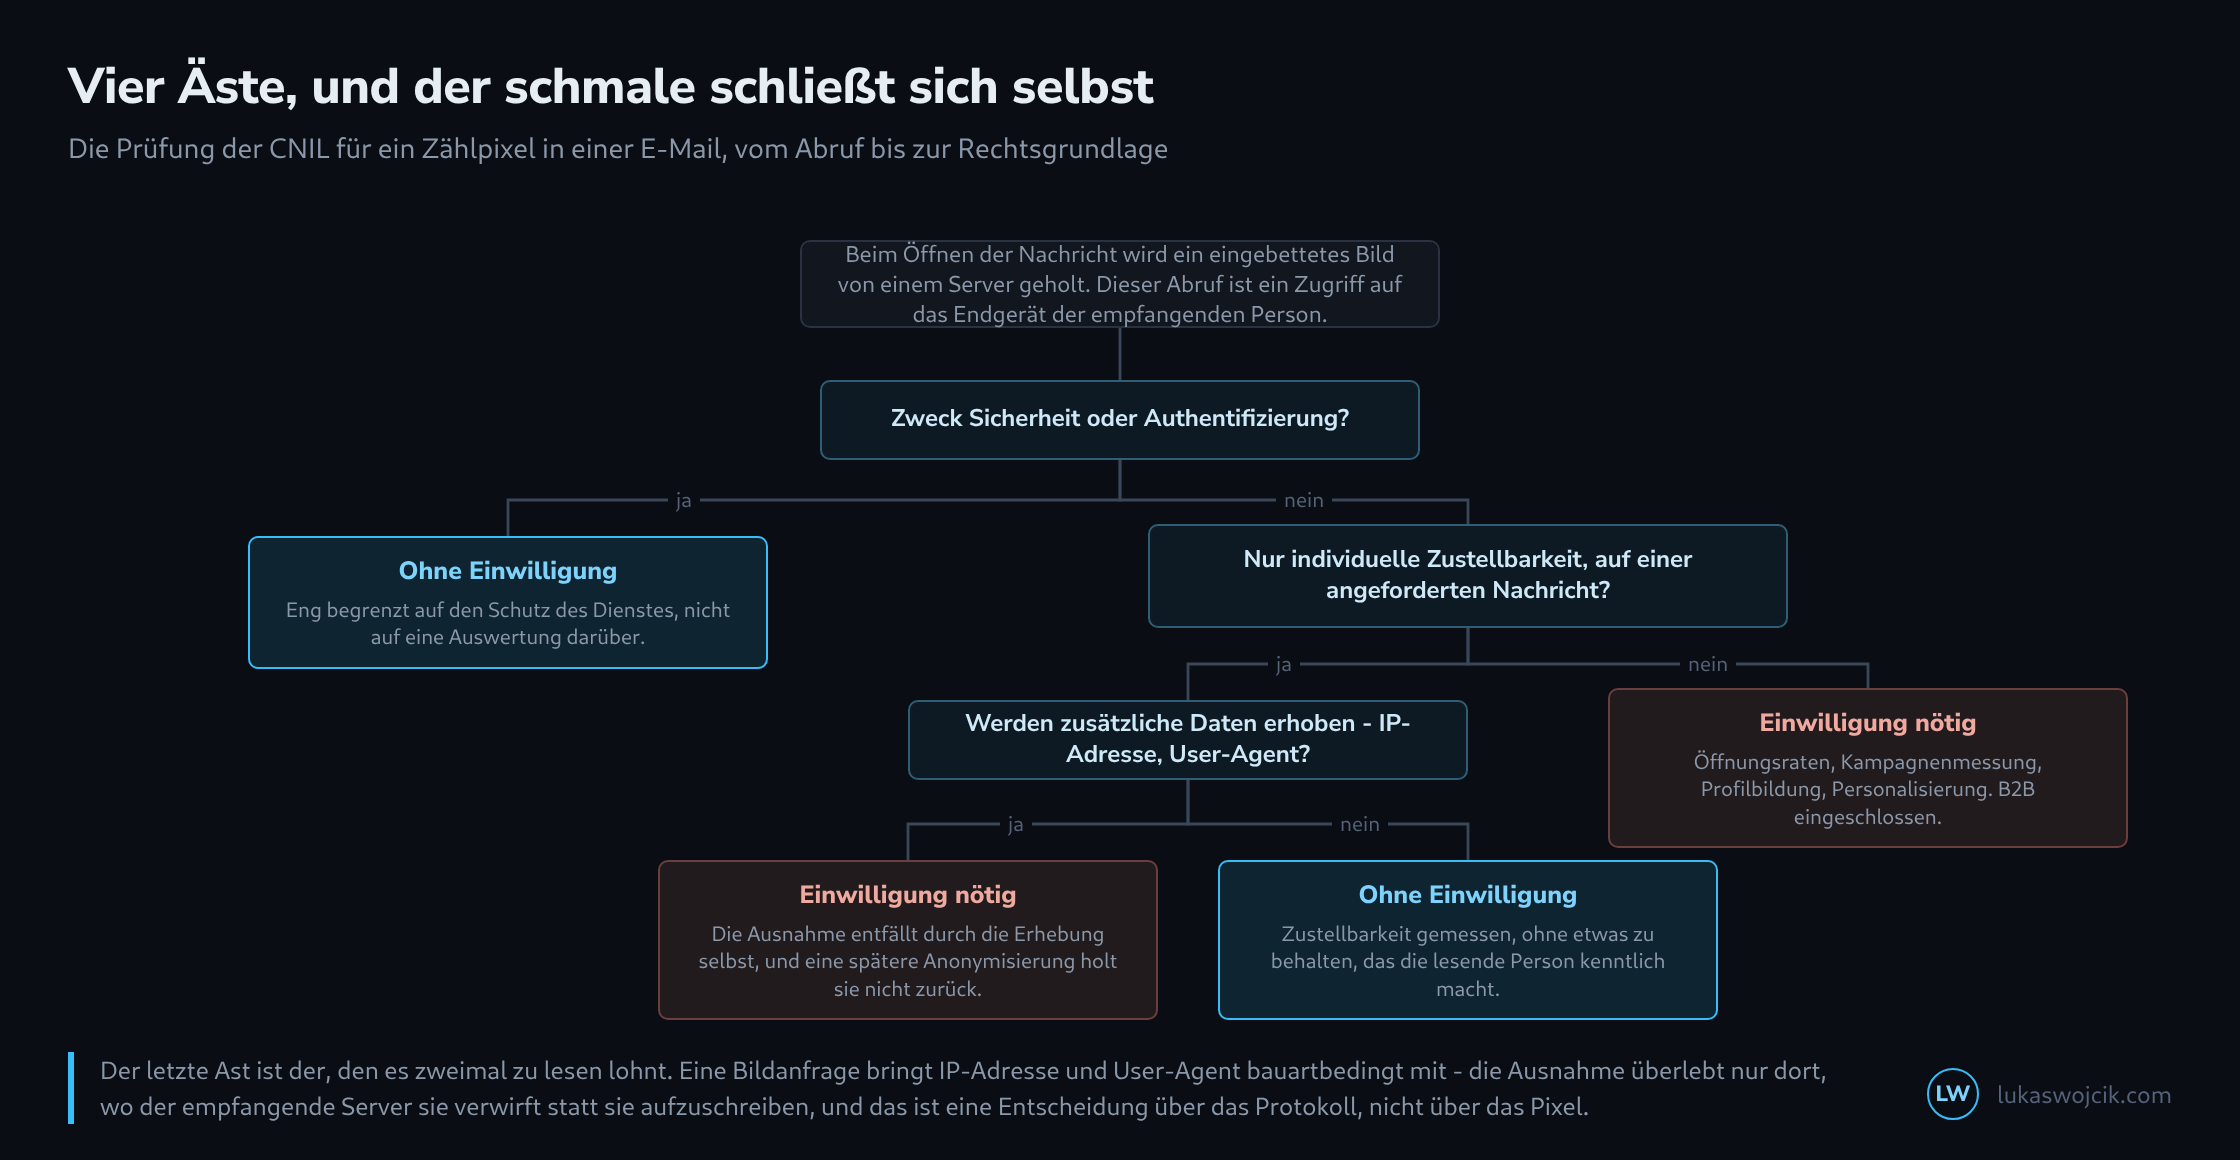
Ohne Einwilligung bleiben zwei Fälle. Der erste ist der Sicherheitszweck, etwa im Zusammenhang mit einer Anmeldung. Der zweite ist die individuelle Messung der Zustellbarkeit auf einer Nachricht, die die lesende Person angefordert hat – gedacht dafür, tote Adressen aus einem Verteiler zu nehmen und den Ruf des Absenders zu wahren.
Die Frageliste vom 22. Juli schränkt die zweite Ausnahme entscheidend ein: Werden zusätzliche Daten erhoben, etwa die IP-Adresse oder der User-Agent, entfällt der Vorteil der Ausnahme, und eine spätere Anonymisierung ändert daran nichts. Wer den Aufbau eines HTTP-Abrufs kennt, sieht sofort, was das bedeutet.
Was der Bildserver bei einem Öffnen unvermeidlich sieht

  GET /p/9f3c2a1e.gif HTTP/1.1
  Host: mail.beispiel.de
  User-Agent: Mozilla/5.0 (…) AppleWebKit/…
  Accept: image/avif,image/webp,*/*
  X-Forwarded-For: 203.0.113.47

  Der Server bekommt IP-Adresse und User-Agent, ob er will oder
  nicht - sie stehen in jeder Anfrage. Die Ausnahme hängt also
  nicht daran, was ankommt, sondern daran, was aufgeschrieben
  wird: Wer nur "Kennung 9f3c2a1e wurde abgerufen" in eine Tabelle
  schreibt und die Verbindungsdaten verwirft, bleibt im Rahmen.
  Ein gewöhnliches Zugriffsprotokoll tut das Gegenteil.
Damit ist die Ausnahme keine Frage der Absicht, sondern eine Frage der Ablage. Sie überlebt nur bei einem Aufbau, der ausdrücklich dafür gebaut wurde – und die üblichen Versandwerkzeuge protokollieren beides, weil sie es für Zustellbarkeitsberichte und Betrugserkennung ohnehin brauchen.
Die Frist, die abgelaufen ist
Für Adressen, die vor der Veröffentlichung erhoben wurden, hatte die CNIL drei Monate eingeräumt: bis zum 14. Juli 2026 informieren und eine einfache Widerspruchsmöglichkeit geben. Die Frageliste stellt klar, was danach gilt – ist die Informationsnachricht in diesen drei Monaten nicht hinausgegangen, greifen die allgemeinen Regeln vollständig, auch für die alten Adressen. Der Übergang ist damit vorbei, und die Nachsicht auch.
Geschäftskunden sind nicht ausgenommen
Eine verbreitete Annahme in der Geschäftskundenansprache lautet, dass bei beruflichen Adressen andere Maßstäbe gälten. Die Frageliste widerspricht ausdrücklich: Die Empfehlung gilt unabhängig davon, ob die empfangende Person Kundin, Interessentin oder Beschäftigte ist, und unabhängig davon, ob es sich um Privat- oder Geschäftskundenansprache handelt. Der Grund ist derselbe wie oben – Artikel 5 Absatz 3 schützt das Endgerät, und ein Diensttelefon ist ein Endgerät.
Verlangt wird außerdem eine Auswahl je Zweck. Werbliche Ansprache und individuelle Öffnungsmessung sind zwei verschiedene Dinge, und eine Einwilligung, die beides in einem Häkchen bündelt, erfüllt diese Anforderung nicht.
Was das außerhalb Frankreichs bedeutet
Eine Empfehlung der CNIL bindet in Frankreich. Für einen Auftritt in Deutschland oder Polen ist sie kein anwendbares Recht, wohl aber ein sehr deutlicher Hinweis darauf, wie die zugrunde liegende europäische Vorschrift ausgelegt wird – zumal die Leitlinien 2/2023 in dieselbe Richtung weisen und die Vorschrift in allen drei Ländern dieselbe ist.
Praktisch lohnen sich zwei Handgriffe unabhängig vom Sitz. Der erste ist die Feststellung, welche Versandstrecken überhaupt Pixel setzen und ob die Öffnungsrate irgendwo als Kennzahl gebraucht wird – oft steht sie in Berichten, ohne dass jemand eine Entscheidung darauf stützt. Der zweite ist die Trennung der Einwilligung nach Zweck im Anmeldeformular. Beides kostet wenig und ist unter jeder Auslegung richtig. Was hier steht, ist eine Beschreibung der Texte und keine Rechtsberatung.
Fragen und Antworten
Warum trägt das berechtigte Interesse hier nicht, obwohl die DSGVO es kennt?
Weil hier zwei Regelwerke nacheinander greifen. Artikel 5 Absatz 3 der ePrivacy-Richtlinie regelt den Zugriff auf das Endgerät selbst, also den Abruf des Pixels. Die DSGVO regelt die Verarbeitung der personenbezogenen Daten, die dabei entstehen, etwa die Zuordnung einer Öffnung zu einer Adresse. Für den ersten Schritt ist die ePrivacy-Vorschrift die speziellere Regel und verdrängt die Rechtsgrundlagen der DSGVO; die Abwägung nach Artikel 6 Absatz 1 Buchstabe f steht dort schlicht nicht zur Verfügung.
Umgekehrt ersetzt eine Einwilligung nach Artikel 5 Absatz 3 nicht die Prüfung des zweiten Schritts. Was mit den Öffnungsdaten danach geschieht, braucht eine eigene Grundlage nach Artikel 6 DSGVO, und eine Einwilligung trägt dabei nur die Zwecke, für die sie erteilt wurde. Das ist derselbe Gedanke wie die Auswahl je Zweck: Eine Zustimmung zur Öffnungsmessung ist keine Zustimmung zur Verwendung der Daten für andere Zwecke.
Genügt es, die Zugriffsprotokolle des Bildservers nach wenigen Tagen zu löschen?
Nach der Frageliste nicht. Der Vorteil der Ausnahme entfällt, sobald IP-Adresse oder User-Agent erhoben werden, und eine spätere Anonymisierung heilt das nicht; ein späteres Löschen ebenso wenig, denn erhoben wurde trotzdem. Das gilt für jede Stufe, die die Anfrage durchläuft: Der Header X-Forwarded-For im Beispiel verrät einen vorgeschalteten Proxy oder ein CDN, und auch dort entsteht ein Protokoll.
Was geht verloren, wenn das Zählpixel ganz wegfällt?
Weniger, als die Öffnungsrate vermuten lässt. Sie ist seit Jahren eine unsichere Zahl: Seit der 2021 eingeführten Mail Privacy Protection lädt Apple Mail Bilder über Apples Server vorab, oft ohne dass die Nachricht geöffnet wird, und Gmail holt Bilder über einen eigenen Proxy. Ein Teil der gezählten Öffnungen sind also Abrufe, ohne dass jemand die Nachricht liest, und die IP-Adresse gehört dann nicht der empfangenden Person.
Die Aufgabe, für die die Ausnahme zur Zustellbarkeit gedacht ist, lässt sich zum großen Teil ohne Pixel erfüllen. Tote Adressen melden sich beim Versand selbst: Der empfangende Mailserver weist sie mit einer dauerhaften Fehlermeldung ab, und diese Rückmeldung entsteht auf dem Server des Absenders, nicht auf dem Endgerät. Abmeldungen und Spam-Beschwerden sind ebenfalls Kennzahlen ohne Pixel. Was tatsächlich wegfällt, ist die individuelle Aussage, dass eine bestimmte Person eine bestimmte Nachricht geöffnet hat, und genau diese Aussage verlangt nach der beschriebenen Linie eine Einwilligung.
Quellen
- CNIL: Empfehlung zu Zählpixeln in E-Mails (April 2026)
- CNIL: Fragen und Antworten zur Empfehlung (22. Juli 2026)
- Légifrance: Beschluss Nr. 2026-042 vom 12. März 2026
- EDSA-Leitlinien 2/2023 zum technischen Anwendungsbereich von Art. 5 Abs. 3 ePrivacy-Richtlinie
- Paragraf 25 TDDDG (deutsche Umsetzung von Art. 5 Abs. 3)
Passend dazu